





Un ciudadano neerlandés acusado de participar en una red de ciberataques que robó y divulgó aproximadamente 180 gigabytes de información de una empresa en Puerto Rico, incluidos datos de pacientes, fue arrestado el miércoles en el Reino Unido como parte de una operación internacional contra el grupo de ransomware KillSec, informó el jueves la Fiscalía federal en Puerto Rico.
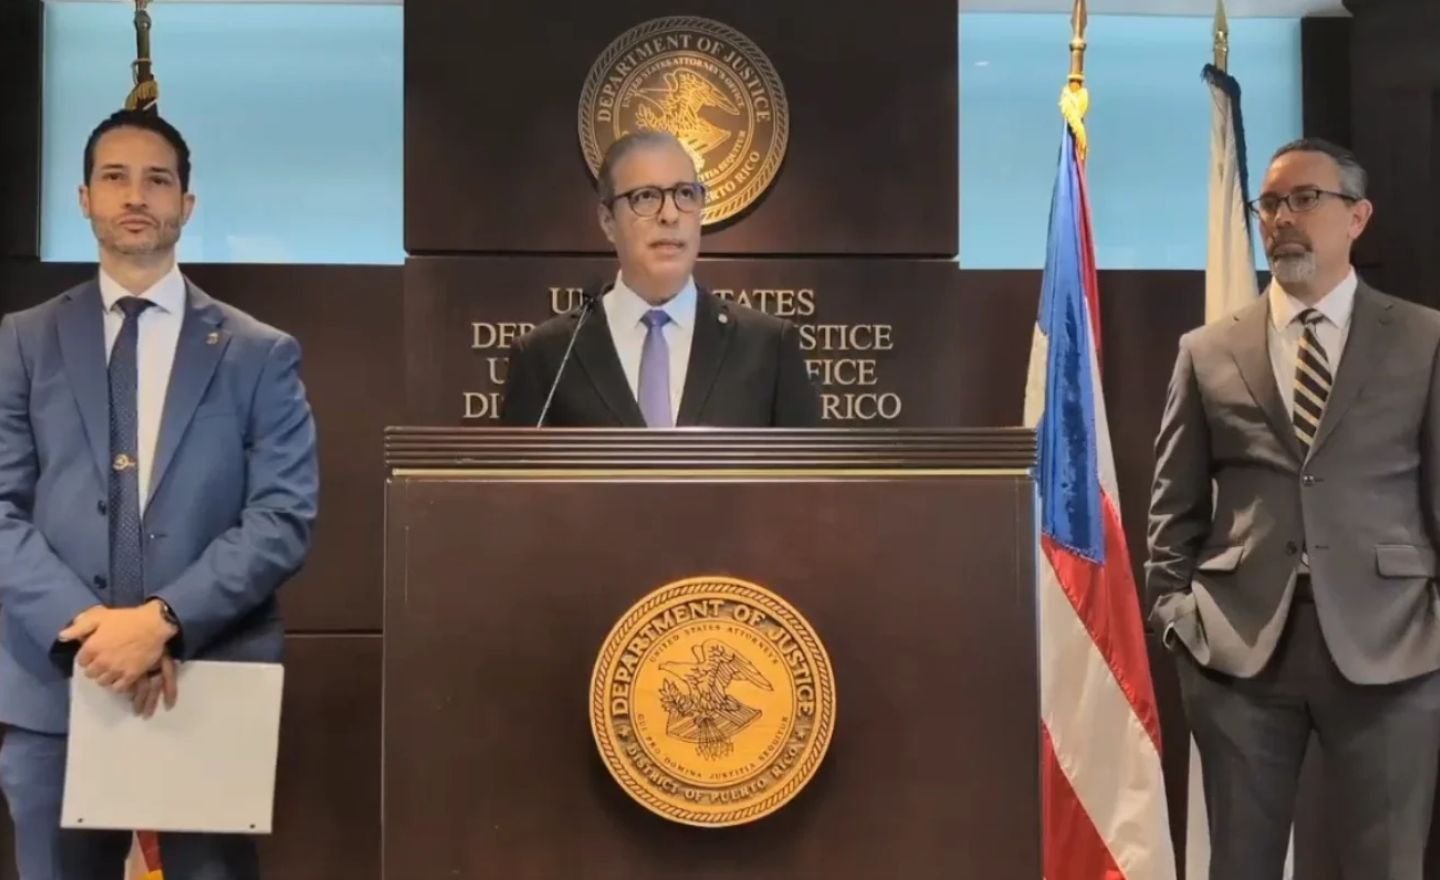
“El acusado y sus cómplices llevaron a cabo intrusiones dirigidas contra múltiples empresas y organizaciones, robaron información altamente confidencial e intentaron extorsionar a sus víctimas por sumas sustanciales de dinero”, dijo el fiscal federal interino, Héctor Ramírez Carbó, en conferencia de prensa.
El acusado, identificado como Fouad Eltibrizi, también conocido como Archduke, fue imputado por un gran jurado federal en Puerto Rico el 16 de septiembre por conspiración para acceder sin autorización a sistemas informáticos con fines de lucro, causar daños a una computadora protegida y transmitir amenazas con intención de extorsionar para obtener información mediante acceso no autorizado.
Según la acusación, entre marzo y noviembre de 2025, Eltibrizi y otros integrantes de KillSec supuestamente aprovecharon vulnerabilidades de seguridad para acceder a los sistemas de sus víctimas, sustraer información confidencial y almacenarla en servidores ubicados en el extranjero.
El grupo publicaba muestras de los archivos robados en un portal de la llamada dark web y exigía pagos a las organizaciones afectadas bajo la amenaza de divulgar o vender la totalidad de la información.
En marzo de 2025, KillSec publicó que había vulnerado los sistemas de una empresa en Puerto Rico y le concedió siete días para cumplir con sus exigencias económicas. La publicación incluía muestras de información robada de pacientes.
Ante la falta de respuesta de la empresa, el grupo divulgó aproximadamente 180 gigabytes de datos sustraídos. La acusación federal también recoge ataques similares contra víctimas en California, Washington y Luisiana.
Operación internacional contra KillSec
El arresto de Eltibrizi formó parte de la operación KillSwitch, desarrollada en coordinación con autoridades estadounidenses y europeas para investigar cerca de 1,000 posibles ciberataques atribuidos al grupo, de los cuales aproximadamente 500 han sido identificados hasta ahora como exitosos.
Durante el operativo del 30 de septiembre, las autoridades realizaron ocho registros residenciales en España, Grecia, el Reino Unido y Rumanía, efectuaron tres arrestos provisionales e incautaron infraestructura digital, evidencia y activos relacionados con las actividades investigadas.
Además, las agencias de seguridad tomaron control del portal utilizado por KillSec para amenazar a sus víctimas y aseguraron al menos 110 terabytes de información contra nuevos accesos no autorizados.
“Los delitos cibernéticos no quedarán impunes. Estos arrestos son un ejemplo del compromiso inquebrantable del FBI de proteger al pueblo estadounidense contra los delincuentes cibernéticos”, expresó el agente especial a cargo del FBI en San Juan, Carlos Goris.
En el operativo participaron Europol, Eurojust y autoridades de Alemania, España, Reino Unido, Rumanía, Grecia, Bélgica y Suiza, con asistencia de los Países Bajos.
Eltibrizi permanece pendiente de extradición desde el Reino Unido. Una vez sea trasladado a Puerto Rico, deberá comparecer inicialmente ante un magistrado del Tribunal Federal para el Distrito de Puerto Rico.
De resultar convicto, enfrenta una pena máxima de 10 años de prisión. La investigación estuvo a cargo del FBI en San Juan y el procesamiento judicial corresponde al fiscal federal auxiliar Julian Radzinschi.
Los cargos constituyen acusaciones y el imputado se presume inocente hasta que se demuestre su culpabilidad más allá de duda razonable.